Phishing: ce înseamnă și cum recunoști un mesaj fals (cu exemple)
Phishingul este o înșelăciune prin care cineva se dă drept o firmă sau o instituție de încredere ca să-ți fure parolele, datele cardului sau banii. Îl recunoști după urgență, linkuri ciudate și cereri de date pe care nimeni serios nu ți le cere.
- Publicat
- 5 min de citit
Cuprins
Phishing înseamnă o tentativă de înșelăciune în care escrocul se dă drept bancă, curier, magazin, instituție de stat sau chiar un prieten, ca să te convingă să deschizi un link, să introduci date personale ori să faci o plată. Ce este phishingul, pe scurt: un mesaj fals care arată credibil și te grăbește. Îl recunoști după presiunea de timp, adresa expeditorului sau a linkului care nu se potrivește și cererea de coduri, parole sau date de card.
Numele vine din englezescul „fishing” (pescuit): atacatorul aruncă momeala la mulți oameni și așteaptă să „muște” cineva.
Phishing: ce este și cum funcționează
Aproape orice atac de phishing are trei ingrediente:
- o identitate falsă – logo, nume și ton copiate de la o firmă reală;
- un motiv emoțional – frică („contul tău a fost blocat”), lăcomie („ai câștigat”) sau curiozitate („vezi cine ți-a vizitat profilul”);
- o acțiune urgentă – apasă pe link, completează formularul, plătește o taxă mică „în 24 de ore”.
Linkul duce, de regulă, spre o pagină care imită site-ul băncii, al curierului sau al unei rețele sociale. Ce scrii acolo (parolă, număr de card, cod CVV, cod primit prin SMS) ajunge direct la escroc.
Tipuri de phishing
| Canal | Cum i se mai spune | Cum arată de obicei |
|---|---|---|
| phishing email | Factură, „problemă cu contul”, document de semnat, cu un buton sau atașament | |
| SMS | smishing | Mesaj scurt cu link: colet, amendă, bonus, cont suspendat |
| Apel telefonic | vishing | Un „angajat al băncii” sau „polițist” care cere coduri ori date de card |
| Viber, Telegram, WhatsApp | phishing prin mesagerie | Mesaje de la conturi necunoscute sau de la prieteni cu contul spart |
| Rețele sociale | phishing pe rețele | Concursuri false, reclame la oferte imposibile, mesaje „de la echipa de suport” |
Varianta telefonică are regulile ei, așa că am explicat-o separat în articolul despre frauda telefonică „de la bancă”.
Phishing: exemple tipice din Moldova
Scenariile de mai jos sunt exemple tipice, construite pe tiparele despre care avertizează băncile și autoritățile, nu cazuri concrete.
- Coletul „blocat”. Un SMS spune că un colet nu poate fi livrat din cauza adresei incomplete și cere o taxă mică printr-un link. Pagina imită Poșta Moldovei sau o firmă de curierat și îți cere datele cardului. Poșta Moldovei a transmis public, în mai multe rânduri, că astfel de mesaje nu vin de la ea.
- „Bonusul” de la bancă. Pe Viber sau Telegram primești o ofertă: „Banca vă oferă o primă de fidelitate. Confirmați cardul aici.” Băncile nu dau bani prin linkuri trimise pe mesagerie.
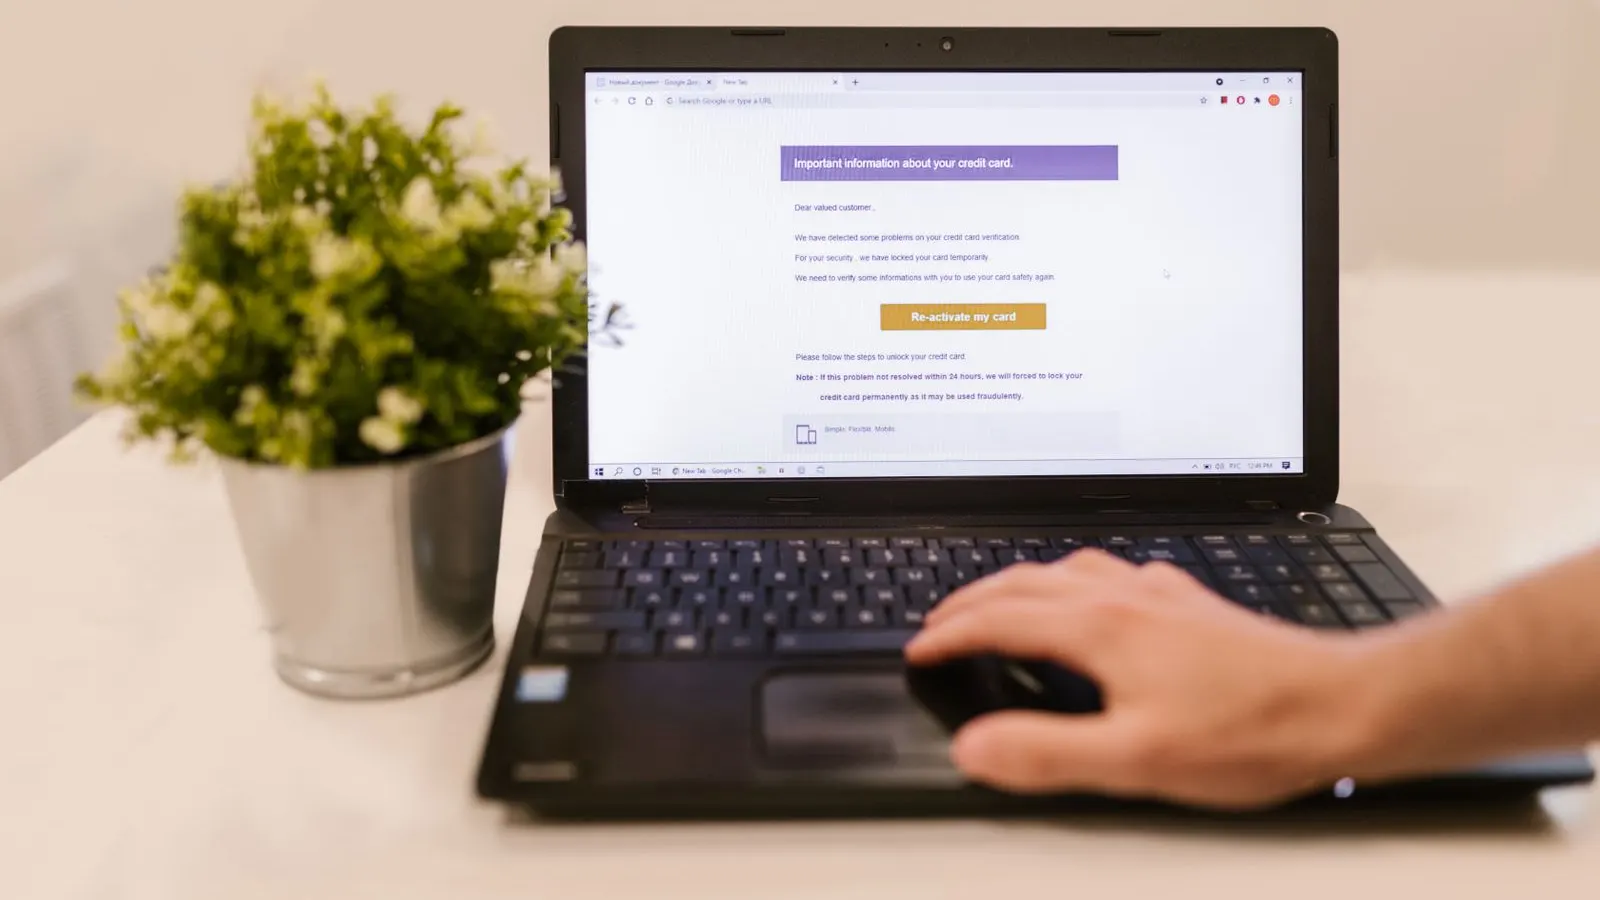
- „Contul blocat”. Email sau SMS: „Accesul la contul dvs. a fost restricționat. Verificați-vă datele în 24 de ore.” Pagina copiază formularul de autentificare al băncii, al unei rețele sociale sau al unui serviciu de email.
- Livrarea „sigură” la anunțuri. Vinzi ceva pe 999.md sau pe Facebook Marketplace, iar „cumpărătorul” îți trimite un link ca să „primești banii” sau să „confirmi livrarea”. Pagina îți cere numărul cardului, data expirării și codul CVV. Pentru a primi bani nu ai nevoie niciodată de CVV.
- Câștigul fals. „Felicitări, ați câștigat un telefon. Plătiți doar livrarea.” Plata livrării e momeala; datele cardului sunt ținta.
- Prietenul la nevoie. Un mesaj de la un prieten cu contul spart: „Mă poți ajuta urgent cu un împrumut? Îți dau înapoi mâine.” Dacă ți s-a întâmplat chiar ție, vezi ce faci când ai contul de Facebook spart.
Cum recunoști un phishing email sau un phishing link
| Semn | Ce verifici |
|---|---|
| Urgență și amenințări | „Ultima notificare”, „contul va fi șters”, „în 24 de ore” |
| Expeditor ciudat | Adresa de email nu e pe domeniul oficial al firmei sau are litere schimbate |
| Linkul nu se potrivește | Ține degetul apăsat pe link (pe telefon) sau mouse-ul deasupra (pe calculator) și citește adresa reală |
| Domeniu imitat | Litere dublate, cratime în plus, terminații neobișnuite în locul celor oficiale |
| Cerere de date sensibile | Parolă, PIN, CVV, cod primit prin SMS |
| Ofertă prea bună | Câștiguri, bonusuri sau prețuri imposibile |
| Atașament neașteptat | Arhive sau documente pe care nu le-ai cerut, mai ales cu „activează conținutul” |
| Greșeli și ton nefiresc | Traduceri stângace, formule impersonale („Stimate client”) |
Un phishing link poate să înceapă cu „https” și să aibă lacăt în bara de adrese. Lacătul arată doar că legătura este criptată, nu și că site-ul aparține cui pretinde.
Ce faci dacă ai apăsat pe link sau ai dat datele
Simplul clic nu înseamnă întotdeauna că ai pierdut ceva, dar merită să acționezi repede:
- Nu mai completa nimic și închide pagina.
- Dacă ai introdus datele cardului, blochează cardul imediat din aplicația băncii sau sunând la numărul de pe spatele cardului, apoi spune-i băncii ce s-a întâmplat.
- Dacă ai introdus o parolă, schimb-o de pe site-ul oficial și pornește autentificarea în doi pași. Schimb-o și în alte conturi unde ai folosit aceeași parolă.
- Dacă ai descărcat un fișier, nu-l deschide; rulează o scanare antivirus.
- Păstrează dovezile: capturi de ecran cu mesajul, numărul expeditorului, adresa site-ului.
- Raportează tentativa (vezi mai jos), chiar dacă nu ai pierdut bani.
Unde raportezi phishingul în Moldova
- Banca ta – primul apel, dacă sunt implicate cardul sau contul. Doar ea poate bloca operațiunile.
- Poliția – la 112, la cel mai apropiat sector de poliție sau prin rubrica „Raportează o crimă cibernetică” de pe politia.md. Cazurile de criminalitate informatică sunt investigate de o subdiviziune specializată a Poliției.
- Agenția pentru Securitate Cibernetică – echipa națională de răspuns la incidente (CSIRT) primește semnalări pe asc.gov.md și la adresa csirt@asc.gov.md. Formularul de pe site este gândit mai ales pentru organizații; o persoană fizică poate scrie direct pe email, cu capturi ale mesajului și adresa site-ului fals.
- Platforma folosită – raportează mesajul din aplicația de mesagerie, rețeaua socială sau serviciul de email.
Mai multe sfaturi despre fraudele financiare găsești în ghidul Băncii Naționale, „Cum te protejezi de fraude și tentativele de înșelăciune”.
Întrebări frecvente
Ce înseamnă phishing în limba română?
Nu are un echivalent consacrat. Se traduce, de obicei, prin „înșelăciune online” sau „furt de date prin mesaje false”. Termenul englezesc a rămas cel folosit în presă și de bănci.
Ce se întâmplă dacă doar am deschis un email de phishing?
De regulă, simpla deschidere a mesajului nu e periculoasă. Riscul apare când apeși pe link, descarci un atașament sau introduci date. Șterge mesajul și raportează-l ca phishing.
Pot să-mi recuperez banii pierduți prin phishing?
Uneori, dacă anunți banca foarte repede și depui plângere la poliție. Nu plăti „recuperatori” care îți promit banii înapoi: sunt adesea aceiași escroci.
Pe scurt
Phishingul se bazează pe grabă și încredere. O regulă simplă te apără de majoritatea atacurilor: nu da niciodată parole, coduri SMS sau datele cardului prin linkuri primite în mesaje, oricât de oficiale ar părea. Verifică singur, din aplicația sau site-ul oficial.
Articol scris cu ajutorul AI și verificat de redacție.
Subiecte
PhishingDespre autor
Nicolae BorsNicolae Bors conduce redacția GlobalNews.md și scrie despre inteligență artificială, software, securitate cibernetică și digitalizare, cu accent pe ce înseamnă tehnologia nouă pentru companiile și cititorii din Republica Moldova și România.